Bảo mật máy tính công nghiệp Advantech không dừng ở phần mềm diệt vi-rút và tường lửa. Câu chuyện lỗ hổng trong Intel Management Engine được công bố năm 2017 cho thấy một lớp nằm dưới cả hệ điều hành cũng có thể bị lợi dụng, và lớp đó không hiện ra trong bất kỳ bản quét thông thường nào.
Lỗ hổng Intel Management Engine: chuyện gì đã xảy ra
Intel Management Engine là một khối xử lý nằm trong chipset, có mặt trên các vi xử lý Intel ra đời từ năm 2008. Nhiệm vụ của nó là chạy các tác vụ quản trị tách khỏi hệ điều hành chính: bật tắt máy từ xa, cài đặt lại hệ điều hành cho một đội máy, theo dõi trạng thái phần cứng. Vì mục đích đó, khối này vẫn hoạt động cả khi máy đã tắt hệ điều hành.
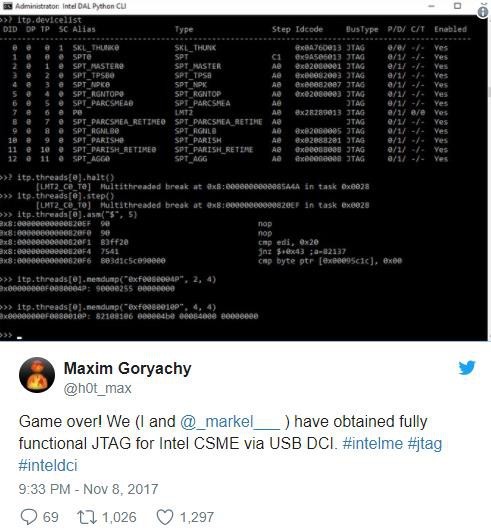
Đúng tính chất đó tạo ra rủi ro. Một số tổ chức về quyền riêng tư đã cảnh báo từ lâu rằng một khối điều khiển được cả mạng lẫn phần cứng, chạy ngoài tầm quan sát của hệ điều hành, là mục tiêu đáng giá. Năm 2017, một công ty bảo mật công bố họ chạy được mã lạ trên máy có khối này chỉ bằng một thiết bị cắm vào cổng USB. Đường đi được mô tả là qua cổng gỡ lỗi vốn dùng chung với cổng USB.
Theo công bố khi đó, lỗ hổng ảnh hưởng các vi xử lý từ đời Skylake trở lên. Điểm quan trọng với người vận hành nhà máy không phải là chi tiết kỹ thuật của lỗi, mà là ba kết luận rút ra từ nó.
Kết luận thứ nhất: một cổng USB bỏ ngỏ trên máy đặt ngoài xưởng là lối vào thật, không phải rủi ro lý thuyết. Sâu Stuxnet từng lan vào hệ thống cách ly bằng đúng cách này, qua những chiếc USB được cố tình đánh rơi.
Kết luận thứ hai: khối quản trị không gỡ bỏ được vì nó nằm trong chipset. Thứ làm được là tắt phần lớn chức năng của phần mềm điều khiển trong BIOS, đưa nó về trạng thái ít chức năng nhất.
Kết luận thứ ba: phòng vệ phải bắt đầu từ BIOS chứ không phải từ hệ điều hành, vì lớp bị nhắm tới nằm dưới hệ điều hành.
Vì sao máy tính công nghiệp chịu rủi ro lâu hơn máy văn phòng
| Khác biệt | Máy văn phòng | Máy tính công nghiệp trong tủ |
|---|---|---|
| Vòng đời | Thay sau ba đến năm năm | Chạy tám đến mười năm, thay theo chu kỳ đại tu dây chuyền |
| Cửa sổ dừng máy để vá | Vá ngoài giờ, khởi động lại tự do | Chỉ vá được trong kỳ bảo dưỡng đã lên lịch |
| Vị trí đặt | Trong phòng có kiểm soát ra vào | Trong tủ ngoài xưởng, đôi khi ngoài trời |
| Người tiếp cận | Nhân viên cố định | Thợ vận hành theo ca, nhà thầu, khách tham quan |
| Phần mềm chạy trên máy | Ứng dụng thông dụng, cập nhật đều | Phần mềm điều khiển dây chuyền, thường bị ràng buộc phiên bản |
Năm khác biệt này dồn lại thành một hệ quả: máy công nghiệp sống lâu hơn nhiều so với vòng đời của một lỗ hổng, trong khi cơ hội vá lại ít hơn hẳn. Vì vậy cách làm hợp lý là giảm bề mặt tấn công ngay từ khi lắp đặt, chứ không dựa vào việc vá nhanh khi có tin xấu.
Bốn lớp phòng vệ ở mức phần cứng và BIOS
- Khoá BIOS. Đặt mật khẩu quản trị BIOS trên mọi máy, ghi mật khẩu vào hồ sơ tủ có kiểm soát. Không có bước này thì mọi thiết lập bên dưới đều mở toang cho người có mặt tại chỗ.
- Tắt cổng và chức năng thừa. Tắt các cổng USB không dùng, tắt khởi động từ thiết bị rời, tắt chức năng quản trị từ xa nếu hệ thống không dùng tới. Mỗi chức năng bật lên là một cửa phải canh.
- Mô-đun bảo mật phần cứng. Máy công nghiệp đời mới thường có mô-đun lưu khoá phần cứng. Mô-đun này dùng để kiểm tính toàn vẹn khi khởi động và để mã hoá ổ lưu trữ, giúp một ổ bị tháo mang đi không đọc được ở máy khác.
- Che chắn vật lý. Nắp che cổng có khoá, tủ có khoá và nhật ký ra vào tủ. Với máy đặt ở khu vực nhiều người qua lại, lớp này ngăn được phần lớn tình huống cắm thiết bị lạ.
Bốn lớp này không phụ thuộc vào việc lỗ hổng cụ thể nào đang được nói tới. Chúng giảm bề mặt tấn công cho mọi lỗ hổng cùng loại, kể cả những lỗ hổng chưa được công bố. Phần siết chặt ở lớp mạng, gồm chia vùng và kiểm soát cổng switch, trình bày ở bài bảo mật mạng IoT Advantech.
Quy trình theo dõi và vá firmware cho đội máy
Việc vá firmware trong nhà máy khác hẳn việc cập nhật máy văn phòng, vì mỗi lần khởi động lại đều đồng nghĩa với dừng một công đoạn. Quy trình gọn gồm năm bước.
- Lập sổ đội máy. Mỗi máy một dòng: mã máy, vị trí, phiên bản BIOS, phiên bản phần mềm điều khiển của khối quản trị, phần mềm ứng dụng đang chạy và mốc bảo dưỡng gần nhất.
- Theo dõi thông báo của hãng. Bản vá BIOS và phần mềm điều khiển được phát hành theo từng dòng máy. Cần kiểm tra theo quý chứ không chờ tới khi có sự cố.
- Thử trên máy dự phòng. Vá trước trên một máy giống hệt đang để dự phòng, chạy phần mềm dây chuyền trong vài ngày rồi mới nhân rộng.
- Vá theo nhóm nhỏ trong kỳ bảo dưỡng. Chia đội máy thành từng nhóm, mỗi kỳ bảo dưỡng vá một nhóm và giữ các nhóm còn lại ở phiên bản cũ cho tới khi nhóm đầu chạy ổn định.
- Sao lưu trước và ghi lại sau. Sao lưu cấu hình BIOS và ảnh ổ đĩa trước khi vá, cập nhật sổ đội máy ngay sau khi vá xong.
Điểm hay bị bỏ sót là bước một. Không có sổ đội máy thì không trả lời được câu hỏi cơ bản nhất khi có tin về lỗ hổng mới: nhà máy đang có bao nhiêu máy thuộc diện ảnh hưởng và chúng nằm ở đâu.
Chọn thiết bị và cấu hình khi mua mới
Khi mua máy mới, bốn câu hỏi nên đưa vào yêu cầu kỹ thuật: máy có mô-đun bảo mật phần cứng hay không, BIOS có khoá bằng mật khẩu và tắt được cổng thừa hay không, hãng phát hành bản vá BIOS theo kênh nào, và dòng máy còn được hỗ trợ trong bao nhiêu năm. Câu cuối quan trọng với dây chuyền dự kiến chạy trên mười năm.
Về phần cứng, nên ưu tiên máy không quạt và vỏ kín cho vị trí ngoài xưởng, vì ít khe hở cũng là ít cổng để cắm thiết bị lạ. Các dòng máy thuộc nhóm này liệt kê ở danh mục máy tính không quạt, còn nhóm máy gắn tủ rack cho phòng điều khiển nằm ở danh mục máy tính công nghiệp gắn rack. Cách chọn cấu hình theo tải công việc trình bày ở bài chọn cấu hình máy tính công nghiệp.
Ở lớp mạng, thiết bị quản lý được cho phép khoá cổng theo địa chỉ và ghi nhật ký truy cập, trình bày ở bài switch công nghiệp Advantech. Danh mục máy tính công nghiệp của hãng trên site kiến thức nằm tại danh mục máy tính công nghiệp Advantech trên IPC247. Khi cấu hình chưa chốt, dùng công cụ chọn máy theo yêu cầu.
Câu hỏi thường gặp về bảo mật máy tính công nghiệp Advantech
Intel Management Engine là gì?
Đây là một khối xử lý nằm trong chipset của Intel, có mặt trên các vi xử lý ra đời từ năm 2008. Khối này chạy phần mềm điều khiển riêng, tách khỏi hệ điều hành chính, và đảm nhận các tác vụ quản trị máy. Vì chạy ở lớp dưới, nó vẫn hoạt động ngay cả khi hệ điều hành đã tắt.
Lỗ hổng được công bố năm 2017 ảnh hưởng tới máy nào?
Theo công bố của nhóm nghiên cứu, lỗ hổng ảnh hưởng các vi xử lý từ đời Skylake trở lên, dù khối quản trị này có mặt trên gần như mọi vi xử lý Intel từ năm 2008. Đường tấn công đi qua cổng gỡ lỗi và được kích hoạt bằng thiết bị cắm vào cổng USB.
Có gỡ bỏ khối quản trị đó khỏi máy được không?
Không gỡ bỏ hoàn toàn được vì đây là một phần vật lý trong chipset. Điều làm được là tắt phần lớn chức năng của phần mềm điều khiển trong BIOS, đưa khối này về trạng thái ít chức năng nhất. Nhà cung cấp máy công nghiệp thường mở sẵn tuỳ chọn này trong BIOS.
Vì sao máy tính công nghiệp cần theo dõi bản vá lâu hơn máy văn phòng?
Máy văn phòng thay sau ba đến năm năm, còn máy trong tủ điện chạy mười năm là chuyện thường. Trong khoảng thời gian đó có thể xuất hiện nhiều lỗ hổng mới ở lớp firmware. Vì vậy phải lập sổ theo dõi phiên bản BIOS của từng máy và kiểm tra bản vá theo định kỳ, thay vì chỉ vá khi có sự cố.
Khoá cổng USB bằng cách nào cho máy đặt ngoài xưởng?
Có ba lớp làm được ngay. Trong BIOS, tắt các cổng USB không dùng và đặt mật khẩu BIOS. Trong hệ điều hành, chặn thiết bị lưu trữ rời bằng chính sách nhóm hoặc bằng danh sách thiết bị được phép. Ở mức vật lý, dùng nắp che cổng có khoá và đặt máy trong tủ có khoá.
Cần hỏi nhà cung cấp những gì về bảo mật khi mua máy mới?
Bốn câu: máy có mô-đun bảo mật phần cứng hay không, BIOS có khoá bằng mật khẩu và tắt được cổng thừa hay không, hãng phát hành bản vá BIOS theo kênh nào, và dòng máy này còn được hỗ trợ trong bao nhiêu năm. Bốn câu trả lời đó nên ghi vào hồ sơ mua hàng.
Đọc thêm về thiết bị: toàn bộ máy tính công nghiệp Advantech cùng các hãng khác trên ipc247.com.